临时图片阅后即焚加密传输工具v2.3:发原图、发证件照,不用再赌对方“看完会不会删”
微信发原图,发出去的那一刻,控制权就不在你手里了
工作里经常有这种场景:对方要一张证件照、一份合同截图、一个身份信息页,你拍了、发了,原图躺在对方的相册里,什么时候删、删不删、有没有被转发,完全不由你决定。微信的“阅后即焚”只解决了聊天窗口里的显示,截图、录屏、保存到相册,任何一条路都能把内容留下来。
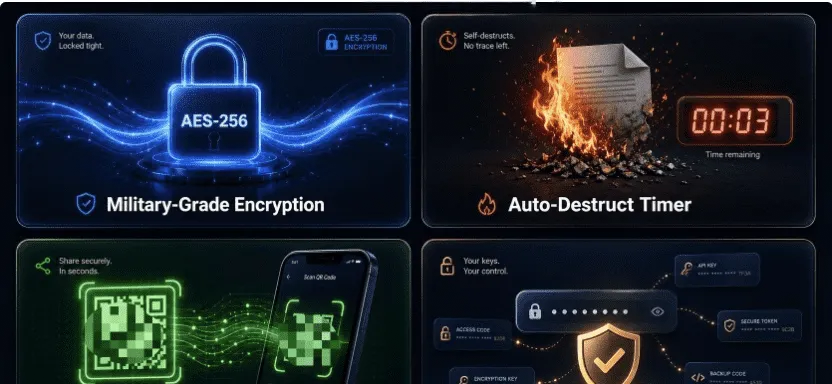
这套临时图片阅后即焚加密传输工具v2.3,解决的不是“聊天里的已读即焚”,而是从链接层面就把内容设计成一次性的。上传一张图片,系统生成一个带有效期的专属链接,对方打开后开始倒计时,倒计时结束或阅读次数耗尽,服务器上的加密内容和链接同时失效,不可恢复。对于发证件照、发密码截图、发内部资料这类“看完就该消失”的场景,它把控制权从“信任对方”拉回到了系统机制上。
彩虹源码网(www.yuanmaz.com)这次整理的v2.3版本,是V2系列迭代后的一个稳定包。V2正式版在2026年中发布时,核心架构就已经定下来了:PHP 7.4 + MySQL 5.7,前后端分离,AES-256-CBC内容加密,提取码用password_hash哈希存储。v2.3在这个基础上把UI和稳定性做了收敛,下面的实测和部署记录基于这个版本展开。
自毁不是“删一条数据库记录”,是加密内容和链接一起失效
阅后即焚类工具最容易做成“假焚”:图片文件还在服务器上,只是数据库里标记了一下,知道路径的人照样能打开。v2.3的设计是从存储层就切断这条路。内容以AES-256-CBC加密后写入存储,数据库里不保存明文;阅读链接的Token是32位随机字符串,不可枚举;倒计时结束或次数耗尽后,系统不只是把记录标记为删除,而是加密内容本身被移除或变得不可解密,链接随之失效。这意味着即使有人拿到了数据库备份,没有密钥也无法还原出原图。
卡密充值,让“额度”可以被管理和分发
v2.3内置了卡密系统。注册用户有初始免费额度(后台可调),额度用完后,用户可以在前台输入卡密即时充值,后台可以批量生成卡密、设置面额和备注、查看使用记录。对于想把这个工具作为轻量服务对外提供的人来说,卡密是一条不需要接支付接口就能跑通的轻量变现路径;对于内部团队使用,管理员也可以直接给成员账户调整额度,不经过卡密。
后台的“隐藏数据报告”,是管理能力的边界,也是安全提醒
v2.3的后台包含一个隐藏数据报告功能:经过二次密码验证后,管理员可以查看加密前的完整内容和提取码。这个设计在实际运营中有它的合理性(比如用户投诉内容无法打开时协助排查),但它也意味着这套系统的信任模型不是“零知识”的——服务器端在特定条件下是有能力解密内容的。如果目标是“连管理员都看不到”的绝对隐私,这套v2.3不适合;如果目标是“内容在正常流程下自动消失、管理员有审计和救援能力”,它的设计是自洽的。部署前需要把这个边界想清楚,并在隐私说明中如实告知用户。
部署不绕弯:PHP 7.4 + MySQL 5.7 + 宝塔,环境对了就很快
H3:实测环境与基线
本次部署测试使用的环境是:Ubuntu 22.04 / 宝塔面板 / Nginx 1.22 / PHP 7.4 / MySQL 5.7。PHP需要开启openssl、pdo_mysql、fileinfo、mbstring扩展。源码包内如果包含install目录或安装向导,上传后访问对应入口完成数据库配置和管理员创建;没有安装向导的版本,手动导入SQL并修改数据库配置文件即可。
伪静态和运行目录,按源码结构判断
V2正式版采用前后端分离架构,但前端是自适应CSS + 原生JS,不是独立的Vue/React工程。如果源码根目录直接包含index.php和静态资源,运行目录保持根目录;如果目录中有public且入口文件在public下,运行目录指向public。判断错的表现是首页能打开但接口404或样式丢失。伪静态方面,如果存在.htaccess或Nginx规则文件,按包内说明配置;纯PHP原生路由通常不需要复杂的重写规则。
上传一张测试图,走完“创建→倒计时→自毁”全流程
部署完成后,用测试账号上传一张图片,设置阅读次数(1–100次)和单次倒计时(10–3600秒),生成链接。然后在无痕窗口打开链接,观察三件事:倒计时是否正常启动并在最后10秒变红;倒计时结束后刷新页面是否返回失效提示;回到数据库确认对应的加密内容是否已被移除或不可解密。这三步都通过,自毁链路才算真正跑通。只看到“页面提示已销毁”不够,必须确认存储层的内容确实不可恢复。
实测踩到的两个坑,原文和解决方法
坑一:倒计时结束页正常,但数据库里密文还在。 排查后发现是清理逻辑依赖了一个异步后台清理任务,该任务没有配置Cron,导致“状态已标记删除,物理内容未清理”。解决方式是在宝塔的“计划任务”中添加对应的PHP清理脚本,每分钟或每5分钟执行一次,并手动执行一次确认存量数据被清理。
坑二:上传图片返回成功,但链接打开是空白。 浏览器控制台报Failed to load resource: the server responded with a status of 404,指向一个storage/或uploads/路径下的文件。原因是存储目录没有被正确指向或权限不足,PHP进程无法读取加密文件。检查config中存储路径的配置,并确认该目录对PHP运行用户可读。不要把存储目录直接暴露为Nginx可浏览的静态目录,否则加密链接的访问控制会被绕过。
包里有什么,以及这套v2.3最适合谁
🔥永久赞助9.9(高速下载/无广告/无转存)
✅网盘下载(下载限速/需要转存/有广告)
下载内容清单
V2系列源码包通常包含PHP后端(加密、销毁、卡密、用户体系)、自适应前端页面、数据库SQL、管理后台和安装说明,技术栈标注为PHP 7.4 / MySQL 5.7 / Nginx(宝塔兼容) / AES-256-CBC。不包含域名、SSL证书、邮件SMTP服务(注册验证需要自行配置)和商业授权。流传版本在是否含完整卡密模块、后台数据报告功能是否可用上可能存在差异,下载后先确认目录结构和README,再走安装流程。
适合谁:需要“发完就消失”的场景,而不是“绝对匿名”
适合需要向外部发送临时敏感图片的个人或团队:证件照、合同截图、密码/验证码截图、内部资料页。适合想搭一个轻量、可控、带卡密额度管理的一次性传输工具,而不是重型加密协作平台的人。不适合追求“服务端零知识、连管理员都无法解密”的绝对隐私场景——那类需求应该看Nix、ZeroSend这类端到端加密、服务端只存密文的方案。v2.3的定位是受控的一次性传输,不是匿名暗网工具。把预期放对,这套源码的价值就很清晰:你不需要从零写加密、自毁和额度管理,拿到的是一套已经把“上传→加密→生成链接→倒计时销毁”跑通、并且带后台和卡密体系的起点。
免责声明:本文源码介绍与教程由彩虹源码网(www.yuanmaz.com)整理发布,仅供PHP开发和合法隐私传输工具搭建参考。文中实测环境与报错记录来自测试服务器,不同环境下的表现可能存在差异。阅后即焚V2系列源码的版权与授权状况以原作者说明为准,流传版本的安全性与完整性需自行审计。部署前请修改默认管理员凭据、替换加密密钥,并对上传目录和存储目录做访问控制。本工具不得用于传输违法内容或侵犯他人隐私。本文不构成对任何特定源码包可用性和安全性的保证。
觉得内容不错?我要